Nessuna delle tre più grandi fughe di dati dai servizi di compagnia AI è nata da un attacco ingegnoso. In ogni caso i dati erano raggiungibili da chiunque sapesse dove guardare, oppure sono stati presi da un sito costruito con poca attenzione alla sicurezza. È questo lo schema da capire.
Tre fughe di dati, tre tipi di danno
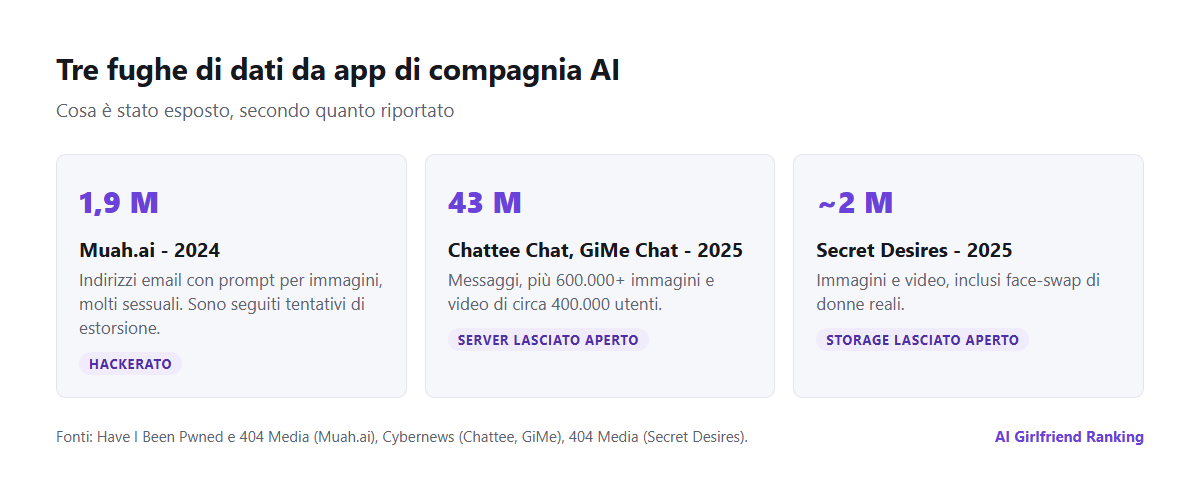
Cosa è stato esposto in ciascun caso, secondo quanto riportato.
Muah.ai, 2024. Un hacker ha sottratto i dati dal sito di «fidanzata AI» e li ha passati ai giornalisti. Contenevano circa 1,9 milioni di indirizzi email insieme ai prompt che gli utenti avevano scritto per generare immagini: molti sessuali, alcuni con descrizioni di abusi su minori. Molti indirizzi erano collegati a identità reali. Il ricercatore di sicurezza Troy Hunt ha aggiunto la violazione a Have I Been Pwned come violazione sensibile, e sono seguiti tentativi di estorsione contro le persone presenti nei dati.
Chattee Chat e GiMe Chat, 2025. I ricercatori di Cybernews hanno trovato un server dello sviluppatore di Hong Kong di queste due app lasciato aperto, senza password. Conteneva più di 43 milioni di messaggi e oltre 600.000 immagini e video di circa 400.000 utenti, per lo più negli Stati Uniti. Non c’erano nomi né email, ma c’erano indirizzi IP, identificativi dei dispositivi e registri degli acquisti che mostravano utenti con spese di migliaia di dollari. Il server è stato chiuso solo dopo essere comparso nei motori di ricerca pubblici per dispositivi esposti.
Secret Desires, 2025. I giornalisti di 404 Media hanno scoperto che lo storage cloud della piattaforma era accessibile pubblicamente. Conteneva quasi due milioni di immagini e video, tra cui un ampio insieme creato con una funzione di face-swap che inseriva in contenuti espliciti foto di donne reali, prese dai social, da foto di laurea, perfino da un annuario. Lo storage è stato chiuso in circa un’ora dal contatto con l’azienda. Secret Desires è una delle app che abbiamo recensito: la fuga riguarda chiunque abbia usato le sue funzioni per le immagini.
Perché le app di compagnia sono bersagli appetibili
- I contenuti sono compromettenti come pochi altri. Chat sessuali, fantasie e immagini generate sono il materiale ideale per un’estorsione.
- Molti gestori sono piccoli. Le app che crescono in fretta, costruite da team minuscoli e a volte su componenti open source «rattoppati», spesso trascurano le basi della sicurezza.
- Tutto viene conservato. Il servizio ha bisogno della tua cronologia per ricordarsi di te, quindi si accumulano anni di testo: vedi cosa sa di te la tua app di fidanzata AI.
- Le immagini stanno in storage cloud. I bucket di archiviazione configurati male sono una delle cause più comuni di fughe di dati in tutto internet. I dettagli su come vengono conservate le immagini delle app di compagnia sono in dove vivono davvero le tue immagini.
Se pensi di essere coinvolto
| Passo | Cosa fare |
|---|---|
| 1. Controlla | Cerca la tua email su haveibeenpwned.com; per le violazioni sensibili devi verificare l’indirizzo |
| 2. Blinda | Cambia la password del servizio e ovunque l’avevi riutilizzata; attiva l’autenticazione a due fattori |
| 3. Separa | Sposta l’account su un indirizzo email non legato al tuo nome o al lavoro |
| 4. Aspettati contatti | Fai attenzione a email di estorsione e phishing che citano la violazione: dopo sono frequenti |
| 5. Non pagare | Conserva i messaggi, denuncia alla Polizia Postale (commissariatodips.it) e alla piattaforma; pagare raramente fa cessare le richieste |
| 6. Immagini | Se ci sono immagini intime, StopNCII.org può aiutare a bloccarle sulle piattaforme aderenti |
| 7. Chiedi | Chiedi quali dati aveva l’azienda e chiedine la cancellazione: vedi come richiedere i tuoi dati |
haveibeenpwned.com: gratuito; per le violazioni sensibili occorre verificare il proprio indirizzo.
Ridurre il danno prima di una violazione
- Usa un indirizzo email separato che non contenga il tuo nome. È il singolo passo più efficace, perché spezza il legame tra i dati e te.
- Non inserire mai il tuo volto né dettagli identificativi nelle immagini generate o nei caricamenti.
- Tieni fuori dalle chat i nomi di persone reali, soprattutto partner, colleghi e chiunque compaia in scenari espliciti.
- Cancella ciò che non ti serve più. Alcune app permettono di eliminare singole chat o immagini; i vecchi dati non possono trapelare se non esistono più. Eliminare l’account di un compagno AI spiega cosa viene rimosso davvero.
- Preferisci le app che rispondono sulla sicurezza. Nell’analisi Mozilla del 2024, il 73% dei produttori di chatbot romantici non diceva nulla su come gestisce le vulnerabilità di sicurezza. Un’azienda che pubblica un contatto per la sicurezza almeno si aspetta di essere avvisata dei problemi.
Cosa prevede la legge per le aziende
Nell’UE, in caso di violazione dei dati personali il titolare del trattamento deve notificarla all’autorità di controllo, in Italia il Garante per la protezione dei dati personali, senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando ne è venuto a conoscenza; se il rischio per le persone è elevato, deve avvisare anche gli interessati (artt. 33 e 34 del GDPR). Nella pratica i piccoli gestori extra-UE spesso ignorano questi obblighi, ed è per questo che controllare tu stesso Have I Been Pwned conta più che aspettare un’email. Se ritieni che i tuoi dati siano stati trattati o protetti male, puoi presentare un reclamo al Garante.
La conclusione scomoda del 2024 e del 2025 è che i dati intimi nelle app di compagnia sono al sicuro quanto lo è l’ingegnere meno attento dell’azienda. Non puoi verificarlo, ma puoi fare in modo che una fuga di dati non riconduca al tuo nome.